

Как всем известно, одной из главных целей технологий и вычислительной техники является удобство, и в данном случае мы будем работать над удобством для нас, программистов.
Зачастую лучшей мерой безопасности является принятие всех возможных мер для предотвращения понимания посетителями того, что они делают , тем самым избегая распространенных веб-уязвимостей. Поэтому я предлагаю вам не следовать чужим рекомендациям при разработке веб-сайта, а вместо этого самостоятельно проектировать различные функции.
Одной из важнейших частей любого веб-сайта является база данных , поскольку практически все данные, которые необходимо хранить, будут храниться именно там. Для доступа к базе данных нам необходима следующая информация:
- Сервер
- Клиент
- Пароль
- Имя базы данных
Обычно эта информация прикрепляется в том же файле, который выполняет функцию подключения к базе данных:
<?php

$link=mysql_connect("SERVIDOR", "USUARIO", "CONTRASEÑA");

mysql_select_db("BASE DE DATOS",$link) OR DIE ("Error: No es posible establecer la conexión");

mysql_set_charset('utf8');

?>
Однако, как всегда, есть и другой способ: мы можем хранить эти крайне конфиденциальные данные в отдельном файле, отличном от того, который выполняет данную функцию , а затем ограничить права доступа к этому файлу.
Для этого мы воспользуемся функцией `rtrim`, которая извлекает данные из обычного текстового файла. Файл `.txt` должен содержать по одному фрагменту данных на строку , примерно так:
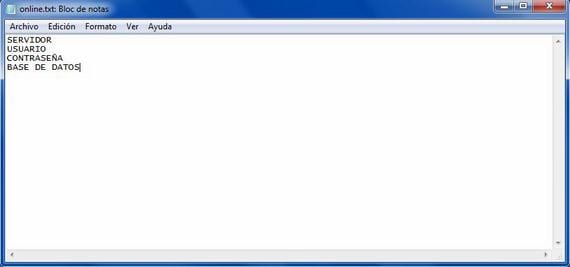
.Txt файл
И мы извлечем указанные данные позже в файл, который устанавливает соединение:
<?php
$datos='datos.txt';
$todos_los_datos=file($datos);
$servidor=rtrim($todos_los_datos[0]);
$usuario=rtrim($todos_los_datos[1]);
$clave=rtrim($todos_los_datos[2]);
$basededatos=rtrim($todos_los_datos[3]);
$conectar=mysql_connect($servidor, $usuario, $clave);
mysql_select_db($basededatos, $conectar);
?>